


Μην χάνεις είδηση. Βάλε το
CRETA24
στην Google
ΠΡΟΣΘΕΣΕ ΤΟ CRETA24 ΣΤΗΝ GOOGLE
«Η κάρτα υγείας» και η νέα απάτη που φτάνει στα emails των Κρητικών – Τι πρέπει να προσέξετε
Το μήνυμα που πρέπει να διαγράψετε

«Επιστρατεύοντας» κάθε τρόπο και μέσο, οι επιτήδειοι επιχειρούν να αδειάσουν τραπεζικούς λογαριασμούς από ανυποψίαστους πολίτες. Αυτή τη φορά, υπάρχουν καταγγελίες για email που φτάνει στις ηλεκτρονικές διευθύνσεις Κρητικών.
Σύμφωνα με τα όσα δήλωσε στο CRETA24, ένα από τα παραλίγο θύματα των απατεώνων, πρόκειται για email με το θέμα «Ειδοποίηση αναστολής κάρτας υγείας», με αποστολέα την «Υπηρεσία Κάρτας Υγείας». Ανοίγοντας το σχετικό email, εμφανίζεται υποτιθέμενο μήνυμα-ειδοποίηση από τον ΕΦΚΑ που αναφέρει χαρακτηριστικά:
«Σύμφωνα με τις προηγούμενες ειδοποιήσεις μας, η κάρτα υγείας σας έχει ανασταλεί προσωρινά λόγω ελλιπών στοιχείων.
Παρακαλούμε χρησιμοποιήστε την επίσημη υπηρεσία για να επαληθεύσετε και να ενημερώσετε τα στοιχεία σας:
Ενημέρωση στοιχείων
Αυτή είναι η τελευταία υπενθύμιση για την ολοκλήρωση της διαδικασίας. Τα στοιχεία σας πρέπει να ενημερώνονται τακτικά, ώστε να διασφαλίζεται η ορθή καταχώρισή σας στο σύστημα και η συνεχής πρόσβαση στις υπηρεσίες υγείας.
Εάν χρειάζεστε βοήθεια, επικοινωνήστε με την υποστήριξη».
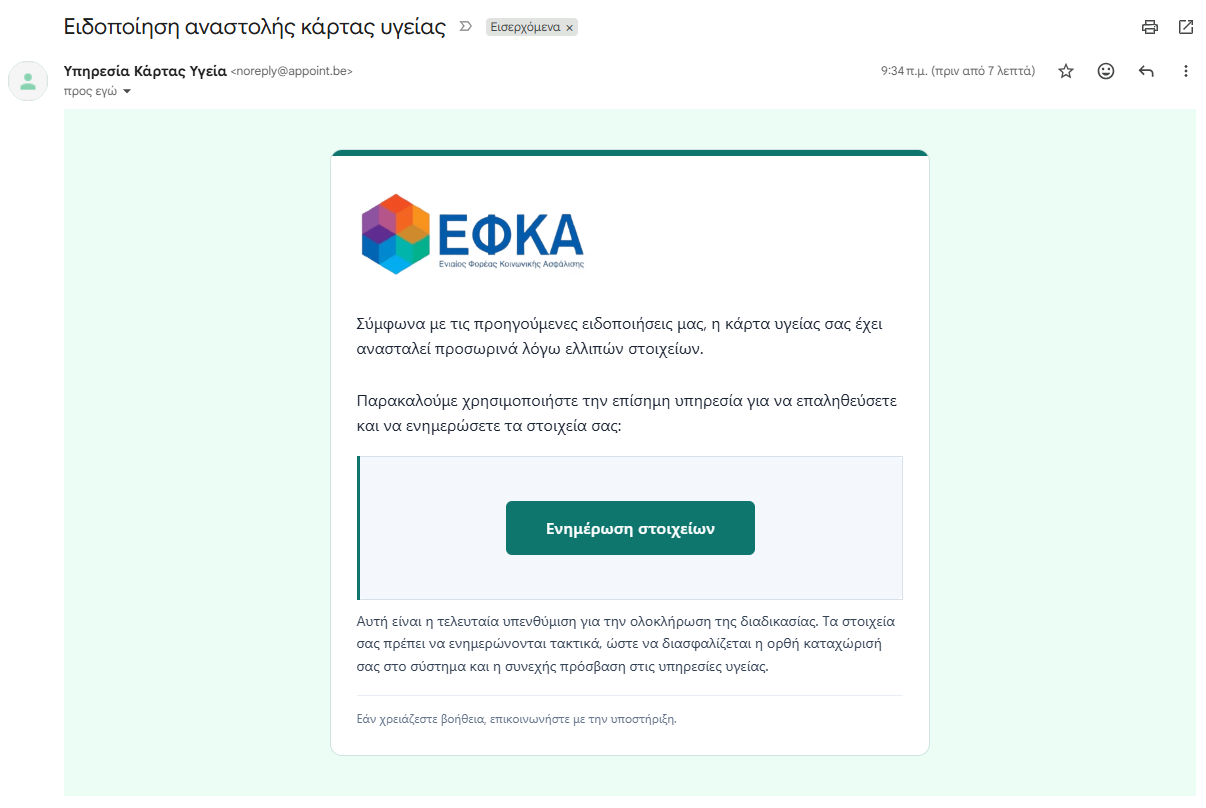
Το email ζητάει επαλήθευση στοιχείων, ενέργεια η οποία δίνει τη δυνατότητα στους απατεώνες να αρπάξουν χρήματα με διαδικασίες… εξπρές!
Σε περίπτωση που λάβετε το παραπάνω email, διαγράψτε το, χωρίς να προχωρήσετε σε καμία ενέργεια.
10 συμβουλές για προστασία από ηλεκτρονικές απάτες
1. Μην ανοίγετε ύποπτους συνδέσμους
Αποφύγετε να πατάτε σε links που φτάνουν μέσω SMS, email ή εφαρμογών ανταλλαγής μηνυμάτων, ειδικά όταν υπόσχονται επιστροφές χρημάτων ή προειδοποιούν για δήθεν προβλήματα με τραπεζικούς λογαριασμούς.
2. Μην αποκαλύπτετε τραπεζικούς κωδικούς και PIN
Οι τράπεζες δεν ζητούν μέσω τηλεφώνου, SMS ή email τους προσωπικούς κωδικούς e-banking, το PIN της κάρτας ή τους κωδικούς μιας χρήσης (OTP).
3. Χρησιμοποιείτε ισχυρούς και διαφορετικούς κωδικούς
Αποφύγετε εύκολους συνδυασμούς, όπως ημερομηνίες γέννησης και απλές ακολουθίες αριθμών. Μην χρησιμοποιείτε τον ίδιο κωδικό σε πολλές υπηρεσίες.
4. Ενεργοποιήστε τη διπλή ταυτοποίηση
Η επαλήθευση δύο παραγόντων προσθέτει ένα επιπλέον επίπεδο ασφάλειας στους λογαριασμούς σας, ακόμη και αν κάποιος αποκτήσει τον κωδικό πρόσβασής σας.
5. Ελέγχετε τα ηλεκτρονικά καταστήματα πριν από κάθε αγορά
Αναζητήστε στοιχεία επικοινωνίας, αξιολογήσεις και αξιόπιστες πληροφορίες για την επιχείρηση. Ιδιαίτερη προσοχή χρειάζεται σε υπερβολικά χαμηλές τιμές και άγνωστα ηλεκτρονικά καταστήματα.
6. Μην εμπιστεύεστε άγνωστους τηλεφωνικούς αριθμούς
Οι επιτήδειοι συχνά προσποιούνται υπαλλήλους τραπεζών, αστυνομικούς ή εκπροσώπους δημόσιων υπηρεσιών. Διακόψτε την επικοινωνία και καλέστε εσείς τον επίσημο αριθμό του φορέα.
7. Διατηρείτε ενημερωμένες τις συσκευές σας
Εγκαθιστάτε τις τελευταίες ενημερώσεις ασφαλείας στο κινητό, τον υπολογιστή και τις εφαρμογές σας. Αποφεύγετε την εγκατάσταση προγραμμάτων από άγνωστες πηγές.
8. Αποφύγετε τις τραπεζικές συναλλαγές μέσω δημόσιων δικτύων Wi-Fi
Μην πραγματοποιείτε πληρωμές ή συνδέσεις σε τραπεζικούς λογαριασμούς μέσω μη ασφαλών δημόσιων δικτύων.
9. Ελέγχετε τακτικά τις τραπεζικές κινήσεις
Παρακολουθείτε τις συναλλαγές και τις ειδοποιήσεις της τράπεζάς σας. Ακόμη και μια μικρή ή άγνωστη χρέωση μπορεί να αποτελεί ένδειξη μη εξουσιοδοτημένης πρόσβασης.
10. Αν πέσετε θύμα απάτης, κινηθείτε άμεσα
Επικοινωνήστε αμέσως με την τράπεζά σας για να μπλοκάρετε κάρτες ή συναλλαγές, αλλάξτε τους κωδικούς σας και απευθυνθείτε στις αρμόδιες αστυνομικές αρχές.
Πώς αναγνωρίζουμε ένα μήνυμα απάτης;
Ιδιαίτερη προσοχή χρειάζεται όταν ένα μήνυμα:
- Δημιουργεί αίσθημα επείγοντος, απειλώντας για μπλοκάρισμα τραπεζικού λογαριασμού ή διακοπή κάποιας υπηρεσίας.
- Υπόσχεται επιστροφή χρημάτων, επιδότηση, δώρο ή μεγάλο οικονομικό όφελος.
- Ζητά άμεση καταχώριση προσωπικών ή τραπεζικών στοιχείων.
- Περιέχει ορθογραφικά λάθη ή περίεργη διεύθυνση αποστολέα.
- Προέρχεται δήθεν από τράπεζα, ΕΛ.ΑΣ., δημόσια υπηρεσία ή γνωστή εταιρεία, αλλά παραπέμπει σε άγνωστη ιστοσελίδα.
Η Εθνική Αρχή Κυβερνοασφάλειας έχει προειδοποιήσει ότι οι απατεώνες χρησιμοποιούν ακόμη και λογότυπα, επίσημες υπογραφές και ονομασίες κρατικών φορέων, προκειμένου να κάνουν τα μηνύματά τους να φαίνονται αυθεντικά.
Πού μπορούν να απευθυνθούν τα θύματα ηλεκτρονικής απάτης;
Διεύθυνση Δίωξης Κυβερνοεγκλήματος – ΕΛ.ΑΣ.
11188
Τηλεφωνική γραμμή χωρίς χρέωση
Email: ccu@cybercrimeunit.gov.gr
Υποβολή καταγγελίας μέσω του gov.gr
Σε περίπτωση οικονομικής απάτης, άμεση επικοινωνία με την τράπεζα.


